Cuộc tranh luận về độ an toàn của DeFi một lần nữa nóng lên sau khi Aave, giao thức lending lớn nhất thị trường, trải qua một trong những đợt căng thẳng thanh khoản nghiêm trọng nhất lịch sử ngành.
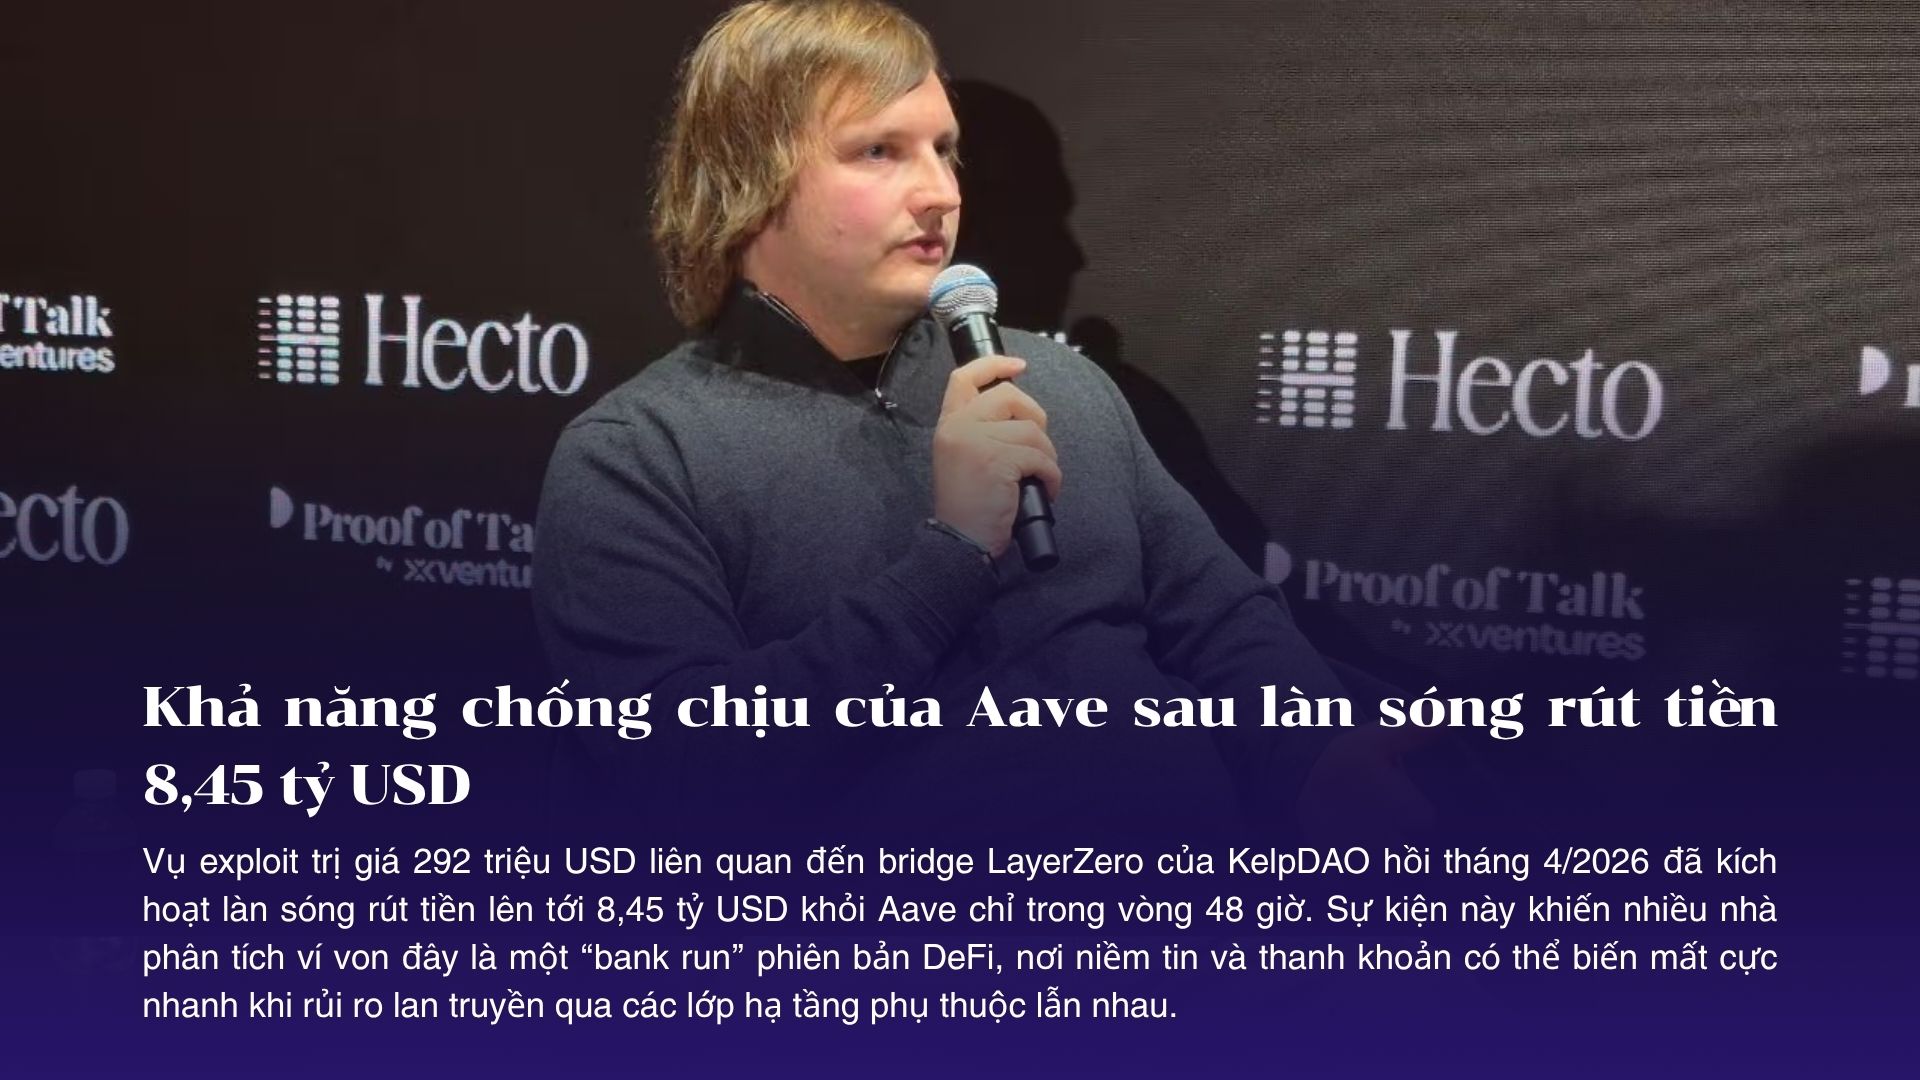
Theo các dữ liệu được công bố, vụ exploit trị giá 292 triệu USD liên quan đến bridge LayerZero của KelpDAO hồi tháng 4/2026 đã kích hoạt làn sóng rút tiền lên tới 8,45 tỷ USD khỏi Aave chỉ trong vòng 48 giờ. Sự kiện này khiến nhiều nhà phân tích ví von đây là một “bank run” phiên bản DeFi, nơi niềm tin và thanh khoản có thể biến mất cực nhanh khi rủi ro lan truyền qua các lớp hạ tầng phụ thuộc lẫn nhau.
Tại sự kiện Proof of Talk ở Paris, Stani Kulechov, nhà sáng lập kiêm CEO Aave Labs, cho rằng Aave đã chứng minh được khả năng chống chịu qua nhiều chu kỳ thị trường. Theo ông, hạ tầng V3 của Aave vẫn vận hành trong những giai đoạn biến động mạnh và sự kiện vừa qua là bằng chứng cho thấy giao thức có nền tảng đủ vững trước áp lực lớn.
Tuy nhiên, bức tranh phía sau lại phức tạp hơn nhiều.
Aave sống sót nhờ thiết kế tự động hay nhờ can thiệp khẩn cấp?
Dù Kulechov nhấn mạnh tính “resilient” của Aave, dữ liệu từ cuộc khủng hoảng tháng 4 cho thấy giao thức đã phải dựa vào một gói hỗ trợ khẩn cấp mang tính con người rất lớn.
Theo thông tin được nêu, quá trình xử lý sự cố bao gồm khoản cam kết 25.000 ETH từ Aave DAO và 5.000 ETH từ chính Stani Kulechov, tương đương khoảng 8,4 triệu USD vào thời điểm đó. Tổng giá trị gói hỗ trợ khẩn cấp được ước tính khoảng 300 triệu USD, nhằm ngăn tình trạng thiếu hụt thanh khoản lan rộng và bảo vệ các lớp phòng vệ chống mất khả năng thanh toán của giao thức.
Điểm gây tranh cãi nằm ở đây: nếu một giao thức DeFi chỉ có thể vượt qua khủng hoảng nhờ DAO và founder bơm vốn khẩn cấp, liệu đó có còn là bằng chứng cho khả năng tự động chống chịu, hay là dấu hiệu cho thấy DeFi vẫn cần “người cứu trợ cuối cùng” giống tài chính truyền thống?
Vấn đề không nằm trong smart contract Aave, nhưng rủi ro vẫn quay về Aave
Kulechov cho rằng nhiều sự cố gần đây trong DeFi không xuất phát từ smart contract cốt lõi của các giao thức lớn, mà đến từ các phụ thuộc bên ngoài.
Theo lập luận của ông, các vấn đề thường nằm ở bên thứ ba, hạ tầng bảo mật truyền thống, bridge, verifier node hoặc các lớp kết nối ngoài giao thức. Trường hợp KelpDAO cũng được mô tả là bắt nguồn từ một cuộc tấn công RPC-spoofing và DDoS nhắm vào hệ thống verifier node của LayerZero, thay vì lỗi trực tiếp trong code Aave.
Về mặt kỹ thuật, cách giải thích này có cơ sở. Nhưng nó không làm rủi ro biến mất.
Theo phân tích từ LlamaRisk, kẻ tấn công đã lợi dụng exploit để mint tài sản thế chấp không có giá trị, đưa vào Aave, sau đó rút ra lượng wrapped Ether thật. Hệ quả là Aave V3 bị cho là gánh khoản bad debt ước tính 123,7 triệu USD.
Nói cách khác, Aave có thể không phải nơi phát sinh lỗ hổng đầu tiên, nhưng lại trở thành nơi hấp thụ thiệt hại cuối cùng. Đây là vấn đề lớn của DeFi hiện nay: rủi ro không còn nằm trong từng giao thức riêng lẻ, mà nằm trong mạng lưới phụ thuộc chéo giữa bridge, oracle, liquid staking token, collateral asset và lending market.
“Bank run” DeFi phơi bày khoảng trống bảo hiểm
Sự kiện này cũng làm nổi bật một điểm yếu quen thuộc của DeFi: cơ chế bảo hiểm vẫn chưa tương xứng với quy mô tài sản đang được quản lý.
Trong tài chính truyền thống, ngân hàng có nhiều lớp bảo vệ như vốn dự phòng, giám sát thanh khoản, bảo hiểm tiền gửi và ngân hàng trung ương đóng vai trò hỗ trợ thanh khoản cuối cùng. DeFi thì khác. Người dùng có thể rút vốn gần như tức thì, nhưng các cơ chế hấp thụ lỗ thường phân mảnh, phụ thuộc vào DAO, quỹ dự phòng, incentive hoặc quyết định quản trị khẩn cấp.
Khi niềm tin suy giảm, tốc độ rút tiền trong DeFi có thể nhanh hơn ngân hàng truyền thống rất nhiều. Với Aave, 8,45 tỷ USD rời khỏi giao thức trong 48 giờ là lời nhắc rõ ràng rằng tính minh bạch on-chain không tự động đồng nghĩa với an toàn hệ thống.
Minh bạch giúp thị trường nhìn thấy rủi ro nhanh hơn. Nhưng chính điều đó cũng có thể khiến hoảng loạn lan nhanh hơn.
Aave V4: nỗ lực cô lập rủi ro trước khi lan thành khủng hoảng
Trước áp lực từ sự cố tháng 4, Aave Labs đang đặt nhiều kỳ vọng vào bản nâng cấp V4.
Theo Kulechov, Aave V4 sẽ thay đổi đáng kể kiến trúc quản trị rủi ro bằng mô hình modular “hub-and-spoke”. Thay vì sử dụng thiết kế pooled token truyền thống, hệ thống mới được kỳ vọng có thể cô lập rủi ro theo từng loại tài sản, từng collateral line hoặc từng thị trường cụ thể.
Mục tiêu là nếu một bridge, token hoặc nguồn tài sản thế chấp gặp sự cố, rủi ro có thể bị chặn lại ở khu vực liên quan, thay vì lan sang toàn bộ pool thanh khoản chính.
Về lý thuyết, Aave V4 có thể bổ sung ba lớp bảo vệ quan trọng:
| Cơ chế | Ý nghĩa |
|---|---|
| Localized risk premium | Tài sản rủi ro cao phải chịu chi phí cao hơn |
| Freeze collateral line | Có thể đóng băng riêng một loại tài sản thế chấp |
| Hub-and-spoke architecture | Giảm nguy cơ lây lan rủi ro sang toàn bộ giao thức |
Nếu triển khai thành công, đây sẽ là bước tiến lớn so với mô hình lending pool truyền thống, nơi rủi ro từ một tài sản yếu có thể tác động đến toàn bộ hệ thống.
DeFi đang bước vào giai đoạn kiểm tra thật
Sự kiện Aave cho thấy DeFi không còn được đánh giá chỉ bằng TVL, số lượng người dùng hay khối lượng giao dịch. Khi quy mô vốn ngày càng lớn, câu hỏi quan trọng hơn là giao thức có thể xử lý khủng hoảng như thế nào.
Aave vẫn là một trong những nền tảng lending quan trọng nhất của DeFi. Việc giao thức vượt qua làn sóng rút tiền 8,45 tỷ USD cho thấy thị trường chưa mất niềm tin hoàn toàn. Nhưng cách giao thức sống sót cũng cho thấy DeFi vẫn còn phụ thuộc đáng kể vào can thiệp ngoài thuật toán.
Đây là điểm mà các nhà đầu tư tổ chức sẽ theo dõi kỹ. Với họ, một “stress test” trị giá hàng tỷ USD không chỉ là bằng chứng về sức mạnh, mà còn là phép thử về quản trị rủi ro, bảo hiểm, trách nhiệm và khả năng ứng phó khi hạ tầng bên ngoài gặp sự cố.
Aave V4 có thể là lời đáp quan trọng cho bài toán này. Nhưng trước khi bản nâng cấp đó chứng minh được hiệu quả trong thực tế, cuộc tranh luận vẫn chưa thể khép lại: DeFi đã thật sự đủ trưởng thành để xử lý rủi ro hệ thống, hay mới chỉ đang học cách sống sót sau từng cú sốc?
Aave không chỉ bị test về code, mà bị test về niềm tin
Điểm đáng chú ý nhất trong sự kiện lần này không chỉ nằm ở việc Aave có bị lỗi smart contract hay không. Về mặt kỹ thuật, lập luận của Stani Kulechov rằng vấn đề xuất phát từ hạ tầng bên thứ ba có thể đúng. Nhưng trong một cuộc khủng hoảng thanh khoản, thị trường thường không phản ứng theo cách “đúng sai kỹ thuật”. Người dùng phản ứng theo niềm tin.
Khi dòng tiền 8,45 tỷ USD rời khỏi Aave chỉ trong 48 giờ, điều đó cho thấy nỗi sợ lớn nhất của người dùng không phải là đọc được toàn bộ logic trong smart contract, mà là nguy cơ trở thành người rút tiền sau cùng. Đây là tâm lý rất giống một cuộc bank run trong tài chính truyền thống: chỉ cần đủ nhiều người tin rằng hệ thống có vấn đề, hành động hợp lý nhất của từng cá nhân sẽ là rút vốn trước khi người khác làm điều đó.
Đây chính là nghịch lý của DeFi. Một hệ thống minh bạch hơn không nhất thiết khiến người dùng bình tĩnh hơn. Ngược lại, vì mọi thứ đều có thể được theo dõi gần như theo thời gian thực, dòng tiền rút ra, mức thanh khoản giảm, bad debt xuất hiện hay vị thế rủi ro tăng lên đều có thể bị thị trường nhìn thấy ngay lập tức. Minh bạch giúp phát hiện rủi ro nhanh hơn, nhưng cũng có thể khiến hoảng loạn lan nhanh hơn.
Aave có thể đã vượt qua bài kiểm tra về vận hành, nhưng bài kiểm tra về niềm tin vẫn để lại nhiều câu hỏi. Nếu một giao thức cần đến khoản hỗ trợ khẩn cấp từ DAO và founder để trấn an thị trường, điều đó cho thấy niềm tin trong DeFi vẫn chưa hoàn toàn được bảo đảm bằng code. Nó còn phụ thuộc vào khả năng phản ứng của cộng đồng, uy tín của đội ngũ phát triển và cảm nhận của người dùng về việc liệu có ai đủ năng lực đứng ra xử lý khủng hoảng hay không.
Nói cách khác, sự kiện này không phủ nhận sức mạnh của Aave. Nhưng nó cho thấy trong DeFi, “an toàn về smart contract” và “an toàn về niềm tin thị trường” là hai thứ rất khác nhau. Một giao thức có thể không bị hack trực tiếp, nhưng vẫn có thể đối mặt với khủng hoảng nếu người dùng tin rằng rủi ro đã vượt khỏi tầm kiểm soát.
Từ protocol risk sang dependency risk: rủi ro mới của DeFi
Trước đây, khi đánh giá một giao thức DeFi, thị trường thường tập trung vào protocol risk: smart contract có được audit chưa, cơ chế liquidation có ổn không, oracle có chính xác không, đội ngũ có uy tín không. Nhưng sự kiện Aave cho thấy bức tranh rủi ro của DeFi đã thay đổi. Vấn đề lớn hơn không còn chỉ nằm trong từng giao thức riêng lẻ, mà nằm ở toàn bộ mạng lưới phụ thuộc xung quanh nó.
Một lending protocol như Aave không hoạt động trong môi trường cô lập. Nó phụ thuộc vào tài sản thế chấp, bridge, oracle, RPC, liquid staking token, wrapped asset, cross-chain messaging, keeper, market maker và thanh khoản trên nhiều thị trường khác nhau. Chỉ cần một mắt xích trong chuỗi này gặp sự cố, rủi ro có thể nhanh chóng lan sang giao thức có thanh khoản sâu nhất.
Đây là lý do một bridge exploit có thể trở thành vấn đề của lending market. Một tài sản thế chấp bị thao túng không chỉ gây thiệt hại cho giao thức phát hành tài sản đó, mà còn ảnh hưởng đến nơi tài sản đó được dùng để vay stablecoin, ETH hoặc các tài sản thật khác. Khi DeFi càng composable, vốn di chuyển càng linh hoạt, nhưng rủi ro cũng di chuyển nhanh hơn và khó khoanh vùng hơn.
Điểm nguy hiểm của dependency risk là nó thường bị đánh giá thấp trong giai đoạn thị trường bình thường. Khi mọi thứ vận hành ổn định, việc tích hợp nhiều tài sản và nhiều hạ tầng giúp giao thức tăng TVL, tăng hiệu quả vốn và mở rộng use case. Nhưng trong khủng hoảng, chính những kết nối đó lại trở thành đường truyền rủi ro. Một tài sản tưởng như chỉ là collateral phụ có thể biến thành nguồn bad debt. Một bridge tưởng như chỉ là lớp vận chuyển thanh khoản có thể trở thành điểm khởi đầu của hiệu ứng lây lan.
Với Aave, bài học lớn không chỉ là phải bảo vệ smart contract cốt lõi tốt hơn. Bài học lớn hơn là DeFi cần học cách định giá rủi ro của những thứ nằm ngoài phạm vi code chính. Một tài sản đi qua bridge yếu phải có risk premium khác. Một collateral phụ thuộc vào hạ tầng cross-chain phải có giới hạn riêng. Một thị trường có thanh khoản exit mỏng không thể được đối xử giống tài sản blue-chip.
Đây cũng là lý do các mô hình quản trị rủi ro kiểu cũ đang dần không còn đủ. DeFi không thể chỉ hỏi “giao thức này có an toàn không?”, mà phải hỏi thêm “giao thức này đang phụ thuộc vào những ai, phụ thuộc đến mức nào và nếu một mắt xích hỏng thì thiệt hại sẽ lan đi đâu?”. Trong giai đoạn mới, giao thức mạnh nhất chưa chắc là giao thức có nhiều tài sản nhất, mà là giao thức biết cô lập rủi ro tốt nhất.