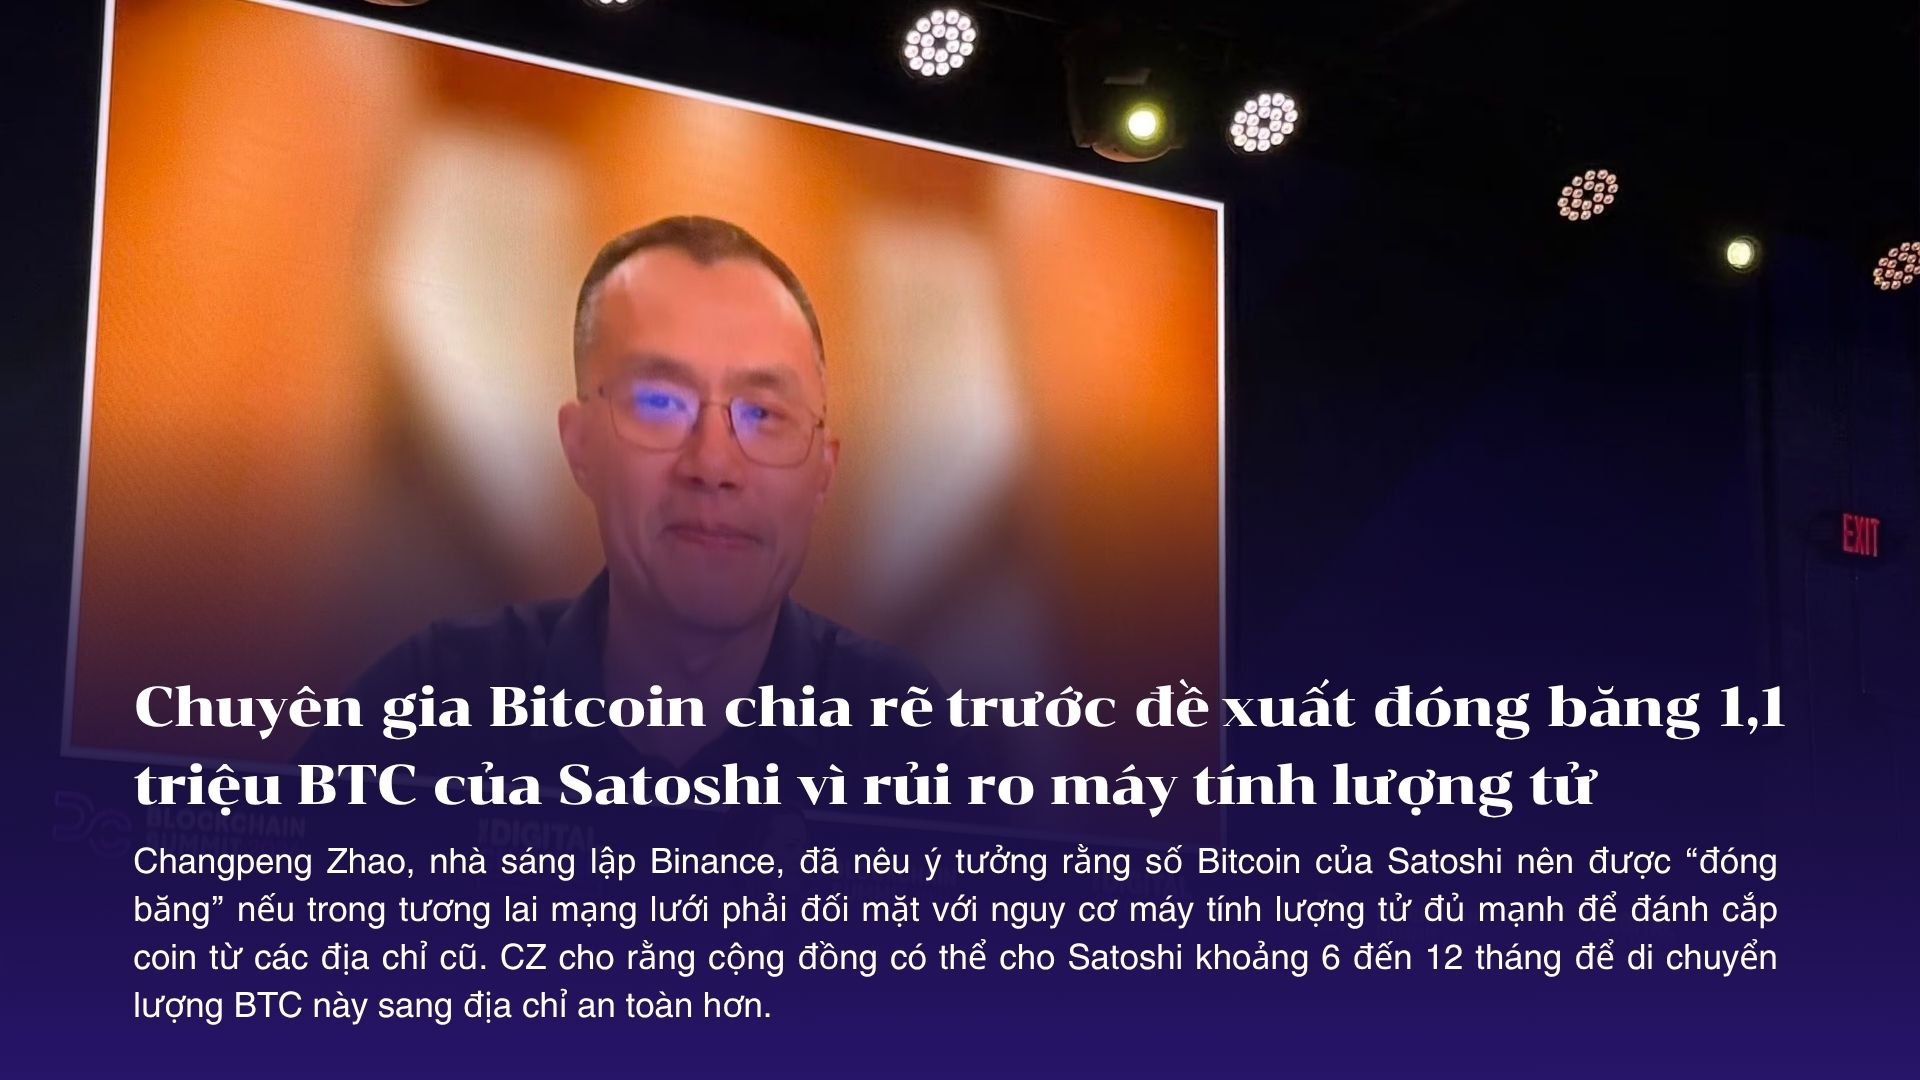
Đề xuất đóng băng khoảng 1,1 triệu BTC được cho là thuộc về Satoshi Nakamoto đang tạo ra tranh luận lớn trong cộng đồng Bitcoin. Vấn đề không chỉ nằm ở nguy cơ máy tính lượng tử có thể phá vỡ lớp mật mã hiện tại, mà còn chạm vào một câu hỏi nhạy cảm hơn: Bitcoin có nên can thiệp vào tài sản của một ví cá nhân, dù ví đó thuộc về người tạo ra mạng lưới?
Theo CoinDesk, Changpeng Zhao, nhà sáng lập Binance, đã nêu ý tưởng rằng số Bitcoin của Satoshi nên được “đóng băng” nếu trong tương lai mạng lưới phải đối mặt với nguy cơ máy tính lượng tử đủ mạnh để đánh cắp coin từ các địa chỉ cũ. CZ cho rằng cộng đồng có thể cho Satoshi khoảng 6 đến 12 tháng để di chuyển lượng BTC này sang địa chỉ an toàn hơn. Nếu không có động thái nào, mạng lưới có thể cân nhắc khóa các địa chỉ đó để tránh việc hacker lượng tử chiếm đoạt tài sản.
Ở mức giá Bitcoin khoảng 62.653 USD, 1,1 triệu BTC có giá trị xấp xỉ 69 tỷ USD. Đây là một con số đủ lớn để tạo ra rủi ro hệ thống nếu lượng coin này bị đánh cắp và bán ra thị trường trong thời gian ngắn.
Vì sao ví của Satoshi lại bị nhắc đến?
Rủi ro lượng tử với Bitcoin không phải là câu chuyện hacker “đoán mật khẩu ví”. Điểm yếu nằm ở lớp chữ ký mật mã mà Bitcoin đang sử dụng để xác nhận quyền chi tiêu coin. Một số nghiên cứu gần đây phân biệt rõ hai loại rủi ro: Shor’s algorithm có thể đe dọa các hệ chữ ký elliptic-curve như ECDSA/Schnorr, trong khi Grover’s algorithm không tạo ra rủi ro tương tự đối với cơ chế đào Bitcoin vì tác động bị giới hạn hơn.
Các đồng coin thời kỳ đầu của Bitcoin, bao gồm nhiều coin được cho là thuộc về Satoshi, thường gắn với dạng địa chỉ cũ như P2PK, nơi public key đã hiển thị trực tiếp trên blockchain. Theo phân tích của Deloitte, các coin trong địa chỉ P2PK hoặc địa chỉ P2PKH đã tái sử dụng có mức phơi nhiễm cao hơn trước tấn công lượng tử, vì public key đã lộ ra và có thể trở thành đầu vào cho một cuộc tấn công trong tương lai.
Điều này khiến coin của Satoshi trở thành biểu tượng cho vấn đề lớn hơn: nếu một ngày máy tính lượng tử đủ mạnh xuất hiện, các coin “ngủ đông” từ thời kỳ đầu Bitcoin có thể không còn an toàn tuyệt đối như cách thị trường vẫn mặc định.
Phe ủng hộ: đóng băng để tránh hacker lượng tử chiếm đoạt
Lập luận của CZ khá đơn giản: nếu biết một nhóm địa chỉ có thể bị đánh cắp trong tương lai nhưng cộng đồng không làm gì, Bitcoin có thể đang vô tình “trao phần thưởng” cho người đầu tiên sở hữu máy tính lượng tử đủ mạnh.
Trong kịch bản xấu nhất, hacker lượng tử có thể chiếm quyền kiểm soát các địa chỉ cũ, di chuyển lượng BTC khổng lồ và bán ra thị trường. Với riêng 1,1 triệu BTC của Satoshi, áp lực cung tiềm năng đã đủ để gây sốc tâm lý, làm lung lay niềm tin vào tính an toàn của Bitcoin và tạo ra biến động mạnh trên thị trường.
Từ góc nhìn này, việc đóng băng không được xem là “tịch thu tài sản”, mà là biện pháp phòng vệ để ngăn tài sản rơi vào tay kẻ tấn công. Tuy nhiên, đây cũng chính là điểm khiến cộng đồng Bitcoin chia rẽ.
Phe phản đối: Bitcoin không nên tạo tiền lệ can thiệp vào tài sản cá nhân
Michael Terpin, nhà sáng lập Transform Ventures, cho rằng đề xuất của CZ có thể mở ra một tiền lệ nguy hiểm. Theo ông, Bitcoin được xây dựng như một hệ thống permissionless, nơi không ai cần xin phép để giữ hoặc di chuyển tài sản của mình. Nếu cộng đồng có thể quyết định đóng băng coin của Satoshi hôm nay, về lý thuyết họ cũng có thể tranh luận về việc đóng băng tài sản của người khác trong tương lai.
Đây là lý do tranh luận không chỉ xoay quanh bảo mật, mà còn xoay quanh triết lý nền tảng của Bitcoin. Bitcoin từ trước đến nay được xem là mạng lưới không có trung tâm kiểm soát, không có “ban quản trị” có quyền quyết định tài sản nào được phép tồn tại và tài sản nào nên bị khóa.
Terpin cũng cho rằng ngay cả khi coin của Satoshi bị hacker lượng tử chiếm đoạt và bán ra, đó có thể là một cú sốc lớn nhưng chỉ xảy ra một lần. Sau đó, nếu Bitcoin đã chuyển sang cơ chế hậu lượng tử, mạng lưới vẫn có thể phục hồi.
Jameson Lopp: vấn đề không phải chỉ là “đóng băng hay không”
Jameson Lopp, đồng sáng lập Casa và là một trong những tiếng nói kỹ thuật có ảnh hưởng trong cộng đồng Bitcoin, cho rằng không nên biến tranh luận này thành lựa chọn nhị phân giữa “đóng băng” và “không làm gì”. Theo Lopp, vấn đề quan trọng hơn là Bitcoin cần chuẩn bị lộ trình chuyển đổi sang hạ tầng kháng lượng tử trước khi rủi ro trở nên cấp bách.
Lopp là một trong những tác giả của BIP-361, đề xuất lộ trình loại bỏ dần các dạng chữ ký cũ như ECDSA và Schnorr sau khi Bitcoin có loại địa chỉ hậu lượng tử. BIP-361 mô tả cách tạo áp lực để người dùng, ví, sàn giao dịch, tổ chức lưu ký và các định chế phải di chuyển coin sang địa chỉ an toàn hơn theo từng giai đoạn.
Nói cách khác, BIP-361 không chỉ nhắm vào coin của Satoshi. Nó đặt ra câu hỏi rộng hơn: nếu Bitcoin muốn tồn tại trong nhiều thập kỷ tới, mạng lưới có nên thiết kế một “deadline” để buộc các coin dễ tổn thương phải nâng cấp hay không?
Phương án trung gian: đưa coin của Satoshi vào trust?
Matt Hougan, Giám đốc đầu tư của Bitwise, không đồng tình với cả hai hướng cực đoan: để mặc hacker lượng tử đánh cắp coin hoặc đóng băng thẳng tay. Ông ủng hộ ý tưởng của Nic Carter, trong đó lượng BTC của Satoshi có thể được đưa vào một dạng legal trust cho đến khi quyền sở hữu được chứng minh bằng hồ sơ điện tử lịch sử.
Cách tiếp cận này cố gắng tránh hai rủi ro cùng lúc. Một mặt, nó không để hacker lượng tử tự do chiếm đoạt tài sản. Mặt khác, nó cũng không biến Bitcoin thành một mạng lưới có thể tùy ý đóng băng tài sản chỉ vì cộng đồng bỏ phiếu đồng thuận.
Tuy nhiên, phương án trust cũng đặt ra nhiều câu hỏi thực tế: ai có quyền lập trust, luật pháp quốc gia nào sẽ áp dụng, làm sao chứng minh quyền sở hữu của Satoshi, và liệu Bitcoin có nên phụ thuộc vào cơ chế pháp lý bên ngoài hay không?
Rủi ro lớn nhất không phải công nghệ, mà là đồng thuận xã hội
Máy tính lượng tử đủ mạnh để phá vỡ Bitcoin hiện vẫn chưa tồn tại ở quy mô thực tế. Nhưng một nghiên cứu công bố tháng 6/2026 cho rằng rủi ro này là có thật, có thể giảm thiểu, nhưng đòi hỏi Bitcoin và Ethereum phải có lộ trình chuẩn bị rõ ràng. Nghiên cứu này cũng ước tính có khoảng 1/6 khả năng xuất hiện máy tính lượng tử có liên quan về mặt mật mã vào năm 2035, gần 30% vào năm 2040 và khoảng 60% vào năm 2050.
Điểm đáng chú ý là vấn đề không chỉ nằm ở việc “có thuật toán kháng lượng tử hay chưa”. Với Bitcoin, nâng cấp giao thức luôn là quá trình chậm, thận trọng và dễ gây tranh cãi. Ngay cả SegWit, một bản nâng cấp quan trọng nhưng ít gây tranh luận hơn nhiều so với việc đóng băng coin, cũng mất nhiều năm để đạt được đồng thuận rộng rãi.
Vì vậy, cuộc tranh luận về 1,1 triệu BTC của Satoshi thực chất là bài kiểm tra lớn cho mô hình quản trị phi tập trung của Bitcoin. Nếu mạng lưới không làm gì, Bitcoin có thể đối mặt với rủi ro bảo mật trong tương lai. Nếu mạng lưới can thiệp quá mạnh, Bitcoin có thể đánh mất một phần nguyên tắc cốt lõi: tài sản không bị kiểm duyệt.
Tác động thị trường: coin của Satoshi đang được định giá như “không tồn tại”
Một điểm quan trọng được Hougan nhấn mạnh là thị trường hiện gần như đã xem lượng BTC của Satoshi là tài sản bị khóa vĩnh viễn. Điều này có nghĩa, trong định giá tâm lý của Bitcoin, 1,1 triệu BTC đó không được xem là nguồn cung lưu thông thực sự.
Nếu một ngày số coin này di chuyển, dù là do Satoshi, người thừa kế, hacker lượng tử hay một cơ chế trust, thị trường đều có thể phản ứng rất mạnh. Không phải vì chắc chắn số BTC đó sẽ bị bán ngay, mà vì giả định “Satoshi không bao giờ động vào coin” đã là một phần của niềm tin thị trường trong hơn một thập kỷ.
Đó là lý do bất kỳ giải pháp nào liên quan đến coin của Satoshi cũng khó có thể được xem là hoàn toàn tích cực. Đóng băng thì đụng đến nguyên tắc tài sản. Không đóng băng thì để ngỏ rủi ro bị đánh cắp. Đưa vào trust thì kéo pháp lý truyền thống vào một hệ thống vốn được thiết kế để giảm phụ thuộc vào bên thứ ba.
Kịch bản xấu nhất: hacker lượng tử không cần bán ngay để làm thị trường hoảng loạn
Trong nhiều cuộc tranh luận về số Bitcoin của Satoshi, kịch bản thường được nhắc đến nhiều nhất là hacker lượng tử đánh cắp 1,1 triệu BTC rồi bán mạnh ra thị trường. Tuy nhiên, trong thực tế, thị trường có thể hoảng loạn ngay cả khi số coin đó chưa hề bị bán.
Với Bitcoin, một giao dịch bất thường từ các ví cổ đã đủ để tạo ra cú sốc tâm lý. Nếu một ngày các đồng BTC được cho là thuộc về Satoshi bất ngờ di chuyển, câu hỏi đầu tiên của thị trường sẽ không phải là “hacker đã bán chưa”, mà là “ai đang kiểm soát số coin này?”. Đó có thể là Satoshi thật, người thừa kế, một thực thể bí ẩn, hoặc trong kịch bản cực đoan hơn, một bên đã phá được lớp mật mã cũ bằng máy tính lượng tử.
Chỉ riêng sự không chắc chắn này cũng có thể tạo ra phản ứng dây chuyền. Trader phái sinh có thể đóng vị thế, funding rate biến động mạnh, lệnh long bị thanh lý hàng loạt, sàn giao dịch có thể tạm thời tăng kiểm soát rủi ro, còn holder dài hạn bắt đầu đặt câu hỏi về độ an toàn của các ví Bitcoin đời cũ. Thị trường crypto vốn phản ứng rất nhanh với tín hiệu on-chain, nên một giao dịch từ ví Satoshi có thể được diễn giải như một “black swan” trước cả khi có bằng chứng rõ ràng.
Điểm đáng sợ nhất không nằm ở việc 1,1 triệu BTC bị bán trong một ngày. Điều đáng sợ hơn là niềm tin rằng “Satoshi sẽ không bao giờ động vào coin” bị phá vỡ. Trong nhiều năm, thị trường gần như mặc định lượng BTC này không thuộc nguồn cung lưu thông. Nếu giả định đó biến mất, Bitcoin sẽ phải định giá lại một phần rủi ro mà trước đây nhà đầu tư gần như bỏ qua.
Vì vậy, với các chuyên gia ủng hộ phương án chuẩn bị trước, vấn đề không chỉ là bảo vệ tài sản của Satoshi. Vấn đề là tránh một cú sốc niềm tin có thể lan rộng ra toàn bộ thị trường. Một hacker lượng tử, nếu thật sự tồn tại trong tương lai, thậm chí không cần bán ngay. Chỉ cần chứng minh rằng các ví cổ không còn an toàn, thị trường đã có thể tự tạo ra hỗn loạn.
Người nắm Bitcoin hôm nay cần quan tâm gì?
Đối với phần lớn người nắm Bitcoin hiện tại, rủi ro máy tính lượng tử chưa phải là điều cần hoảng loạn trong ngắn hạn. Bitcoin chưa đứng trước một cuộc tấn công lượng tử thực tế, và các cuộc tranh luận hiện nay chủ yếu mang tính chuẩn bị cho tương lai dài hạn. Tuy nhiên, điều đó không có nghĩa holder nên bỏ qua hoàn toàn vấn đề này.
Điều đầu tiên cần hiểu là rủi ro lượng tử khác với các rủi ro bảo mật quen thuộc như mất seed phrase, bị phishing, tải nhầm ví giả hoặc để lộ private key. Với người dùng phổ thông, những rủi ro đời thường này vẫn cấp bách hơn rất nhiều so với quantum. Nói cách khác, trước khi lo máy tính lượng tử phá ví, người dùng vẫn cần bảo vệ seed phrase, dùng ví uy tín, bật các lớp bảo mật cần thiết và tránh ký giao dịch lạ.
Điểm thứ hai là không nên tái sử dụng địa chỉ ví quá nhiều. Một phần tranh luận về quantum liên quan đến việc public key bị lộ trên blockchain. Trong thực hành lưu trữ Bitcoin, việc dùng địa chỉ mới cho mỗi lần nhận tiền là thói quen tốt, vừa tăng riêng tư, vừa giảm một số dạng phơi nhiễm kỹ thuật trong dài hạn. Đây không phải là biện pháp “chống quantum tuyệt đối”, nhưng là tiêu chuẩn bảo mật nên có.
Điểm thứ ba là holder dài hạn nên theo dõi các nâng cấp liên quan đến post-quantum cryptography. Nếu trong tương lai Bitcoin có một lộ trình chuyển sang loại địa chỉ hoặc chữ ký kháng lượng tử, người dùng sẽ cần biết khi nào nên di chuyển coin, ví nào hỗ trợ, sàn nào đã cập nhật và thời hạn chuyển đổi ra sao. Rủi ro lớn nhất thường không đến từ người theo dõi sát thị trường, mà đến từ các ví ngủ đông hoặc người dùng không cập nhật trong nhiều năm.
Với nhà đầu tư tổ chức, vấn đề còn phức tạp hơn. Các quỹ, công ty niêm yết, custodian và sàn giao dịch không chỉ nắm Bitcoin cho riêng họ, mà còn quản lý tài sản cho khách hàng. Nếu Bitcoin bước vào giai đoạn nâng cấp hậu lượng tử, các tổ chức này sẽ phải có kế hoạch di chuyển tài sản, kiểm toán quy trình lưu ký và truyền thông rõ ràng để tránh gây hoảng loạn.
Tóm lại, holder Bitcoin hôm nay không cần phản ứng cực đoan trước câu chuyện quantum. Nhưng đây là lời nhắc rằng lưu trữ Bitcoin không phải việc “mua xong rồi quên mãi mãi”. Với một tài sản được kỳ vọng tồn tại trong nhiều thập kỷ, bảo mật cũng phải được nhìn theo chu kỳ dài hạn. Người nắm Bitcoin càng lâu, càng cần quan tâm đến việc mạng lưới sẽ nâng cấp như thế nào để bảo vệ tài sản trong tương lai.
Kết luận
Đề xuất đóng băng 1,1 triệu BTC của Satoshi cho thấy Bitcoin đang bước vào một giai đoạn tranh luận mới. Trước đây, các cuộc tranh luận lớn thường xoay quanh block size, phí giao dịch, khả năng mở rộng hoặc vai trò của Bitcoin là tiền tệ hay tài sản lưu trữ giá trị. Lần này, câu hỏi phức tạp hơn nhiều: làm sao bảo vệ Bitcoin trước rủi ro công nghệ tương lai mà không phá vỡ các nguyên tắc đã tạo nên giá trị của nó?
Ở thời điểm hiện tại, nguy cơ máy tính lượng tử chưa phải mối đe dọa tức thì. Nhưng tranh luận này cho thấy cộng đồng Bitcoin không thể né tránh mãi câu hỏi hậu lượng tử. Nếu Bitcoin muốn tồn tại như một tài sản hàng chục năm hoặc hàng trăm năm, vấn đề không chỉ là giá hôm nay bao nhiêu, mà là mạng lưới có đủ khả năng tự nâng cấp mà không đánh mất bản sắc ban đầu hay không.